Sovelluksen suojaus
Sovita sovellustasi Javalla palvelimella (katso Asiakas ja palvelin) sisältää kokonaisia luokkia verkkohyökkäyksistä ennen kuin kirjoitat rivin koodia. Se ei kuitenkaan poista vastuuksiasi. Nämä sivut selittävät, missä raja kulkee, mitä webforJ hoitaa puolestasi, missä pysyt vastuussa ja kuinka pitää tuotantokäyttö valmis.
Jotta voit hallita, kuka voi päästä kuhunkin näkymään, katso loppuosaa Turvallisuus osiosta, joka käsittelee todennusta ja reittikohtaista valtuutusta.
Aiheet
Yleiset uhat
How common web threats such as cross-site scripting (XSS), cross-site request forgery (CSRF), and SQL injection apply to a webforJ app, what the framework handles, and where you stay responsible.
Tuotannon kovennus
Practical steps for running a webforJ app safely in production, from transport encryption and dependency upkeep to server-side checks and disclosure.
Salaisuuksien hallinta
Keep database passwords, API keys, and other secrets out of your webforJ source tree and configuration files by resolving them at runtime.
Securing a Java web app?
Walk the team through your login, roles, and access rules.
Jatka oppimista
 ArtikkeliWhat a complete Java web application platform includes
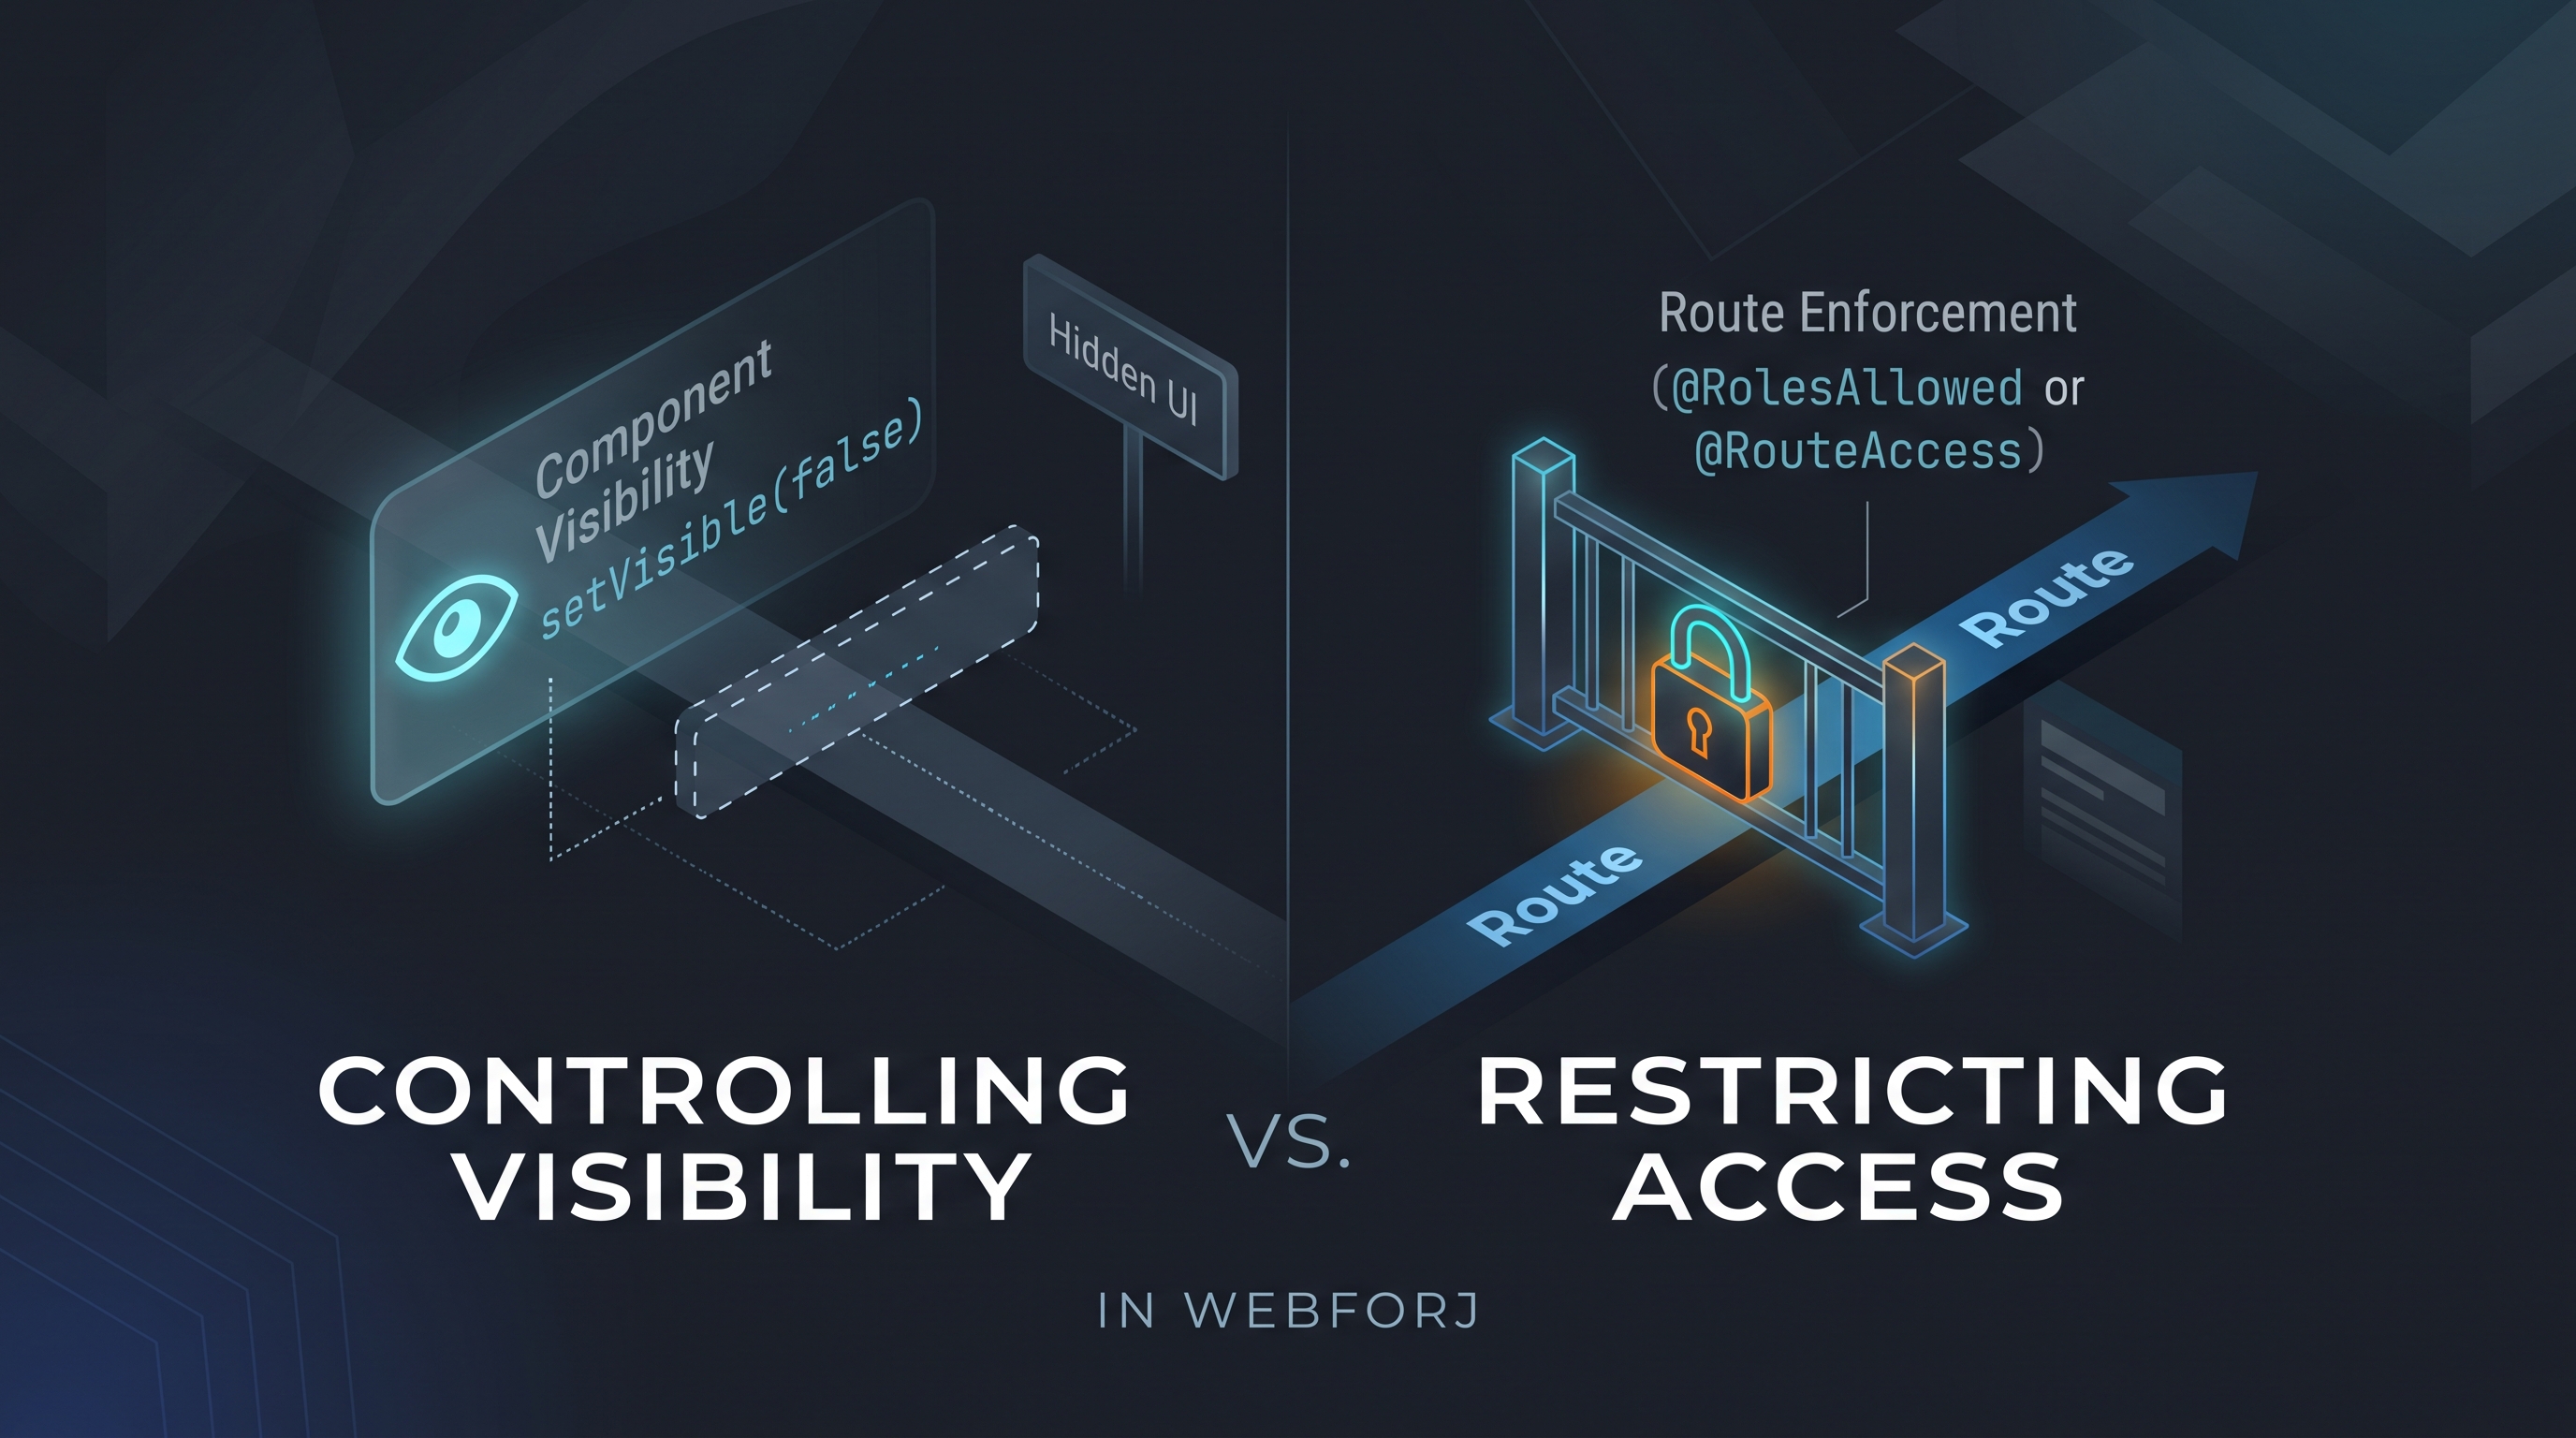 ArtikkeliSpring Security role-based UI access: why protecting routes beats hiding elements
 ArtikkeliSecure Java web framework for enterprise teams
 ArtikkeliJava UI framework for banking and financial services
 ArtikkeliJava framework for enterprise web applications: a checklist
 ArtikkeliBest practices for Java web application security in webforJ